发布时间:2026-09-18
发生了什么
我们确认 Gleam 发生了一次数据泄露。
泄露源头不是服务器被入侵,而是开发环境使用的 ZCode 编辑器在用户不知情的情况下,自动将工作目录打包加密并上传至其服务端对象存储(阿里云 OSS)。被上传的目录中包含项目源码、数据库导出文件、运维脚本及备份资料。
已确认泄露的内容
- 全部用户的域名解析记录(含历史 Cloudflare 全量导出与各 zone 记录备份)
- 用户注册邮箱(子域名与邮箱的对应关系表、站点内容扫描记录)
- Gleam 系统完整源码(含当前及历史版本、内部运维脚本、部署工具)
- 内部安全管理工具及其访问凭据[包括管理员jwt生成测试脚本]
- 未修复漏洞的内部审计清单(这意味着攻击者可直接获知系统已知弱点,我们正在加急修复)
可能受影响的内容(防御性声明)
- 部分用户的密码哈希(bcrypt 存储,非明文,但源码泄露降低了攻击门槛)
- 部分用户的 2FA 数据(数据库中加密存储;解密实现随源码泄露,若加密密钥从其他渠道暴露则 2FA 种子可被还原)
- 用户头像
已采取的措施
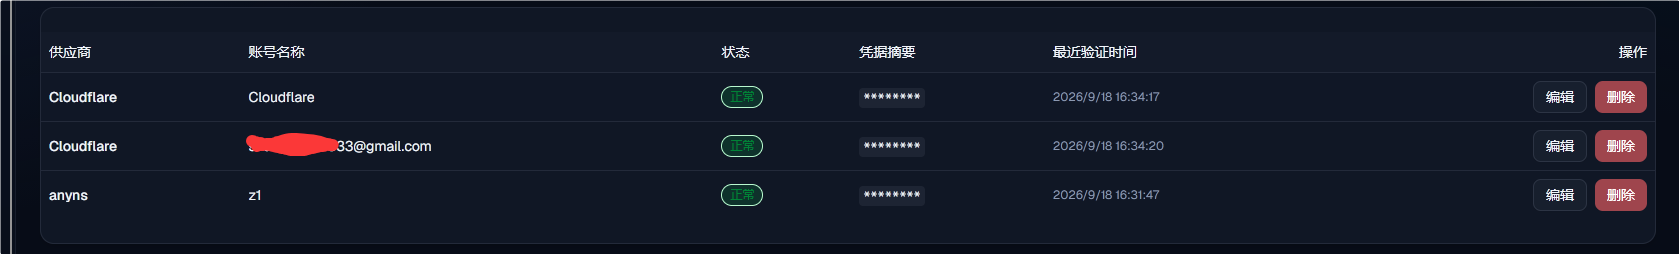
 Cloudflare API Key 已更换,旧密钥已失效
- AnyNS Key 已更换,旧密钥已失效
- 内部工具凭据已轮换,泄露通道已阻断
 审计清单中的漏洞正在加急修复
- 正在评估是否强制全员重置密码与 2FA
请你做的事
- 尽快修改账号密码,其他站点用相同密码的一并修改
- 开启过 2FA 的请重新绑定
- 警惕钓鱼邮件——你的邮箱和解析记录已暴露,自称官方的索密邮件勿信
- 如解析记录包含敏感指向,建议检查并更新
致歉
我们把包含用户数据的工作目录交给了一个会静默上传数据的工具且未能及时发现。无论泄露路径如何,保护用户数据是我们的责任。非常抱歉。
调查进展将在此帖持续更新。
以下为图片
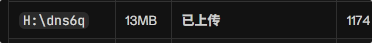

key均已更换,我们会在近期优化加密,并排查更多有可能泄露数据的软件,恶心的zcode