诸如甲骨文,InstaBox,等云服务器(VPS)。本地(比如学校)上的时候,用做访问外网的电脑,学校网关会不会查到访问了哪些外网。
这个应该是可以做到的,不过也要看学校想不想做吧
肯定是能知道的,不知道具体内容而已
还想着说拿来做云浏览器,省得用梯子被发现。
应该是看sni识别的吧
改成学术相关的, 然后放心大胆作 
先说明一点:你说的“本地”可以指两种不同的对象,结论也完全相反——你自己的电脑一定知道,本地网络或运营商则未必知道。下面按数据经过的每一段来看:
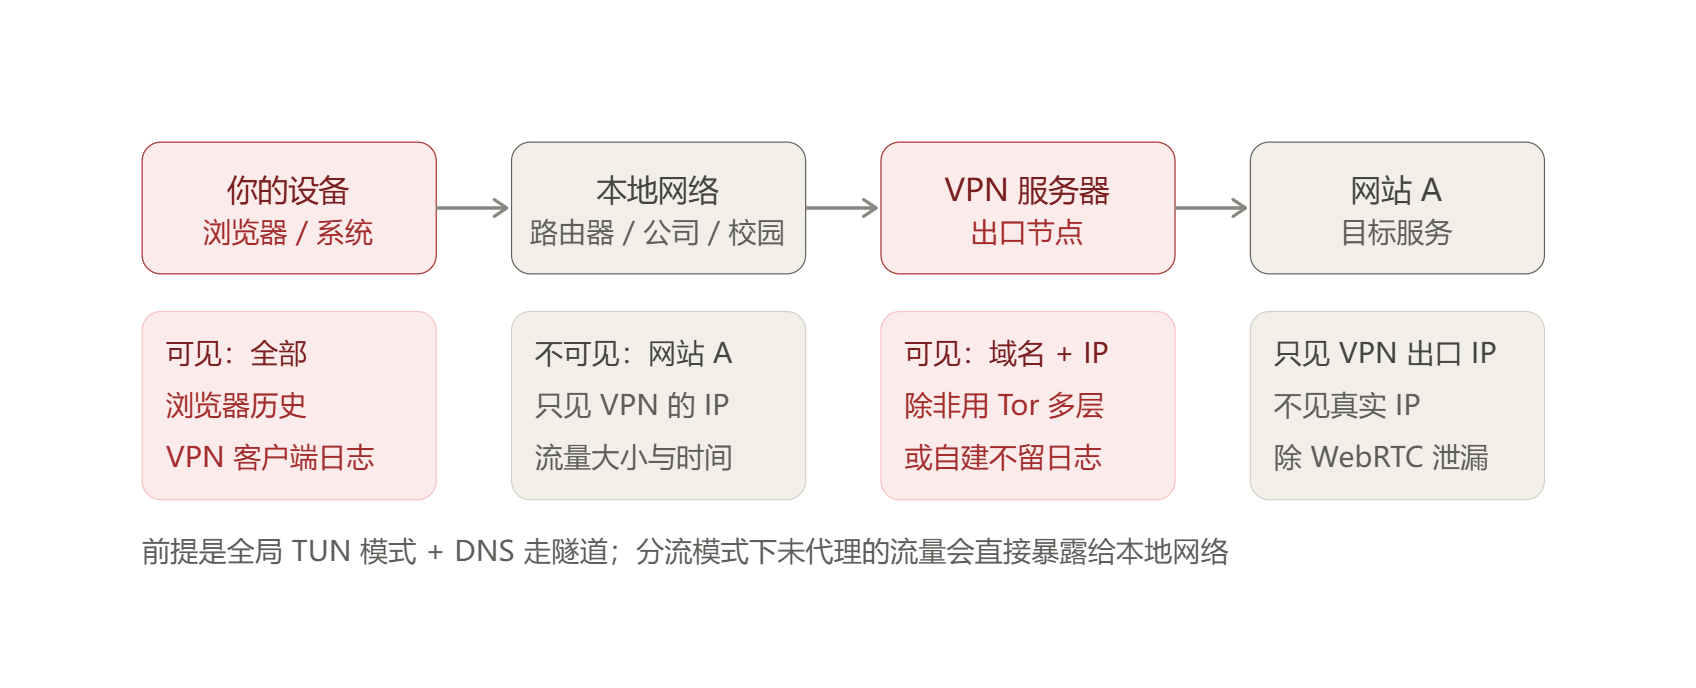
直接结论
| 谁 | 能否知道你访问了网站 A |
|---|---|
| 你自己的设备 | 一定知道——浏览器历史、DNS 缓存、VPN 客户端日志都在本地 |
| 本地网络(公司、校园、家用路由器) | 全局模式下不知道,只能看到“你连了某个 VPN 服务器的 IP”以及流量大小和规律 |
| 运营商或 ISP | 同上,看不到域名和内容 |
| VPN 服务商 | 能看到——只是把“谁能看你”从本地网络换成了 VPN 服务商 |
| 网站 A | 只看到 VPN 的出口 IP,看不到你的真实 IP |
但有五个常见泄漏点,任何一条没处理,本地网络照样能知道
- DNS 泄漏(最常见):如果 DNS 查询没走 VPN 隧道,本地路由器仍然能看到你查询了
a.com这个域名。 - IPv6 泄漏:VPN 只接管 IPv4 时,浏览器会优先走 IPv6 直连出去。
- 分流模式:如果使用 PAC 或规则模式,而网站 A 不在代理列表里,流量就会直连,本地网络会看得一清二楚。
- 只有浏览器走代理:系统代理模式下,其他 App(比如客户端软件)走的是直连。
- WebRTC 泄漏:浏览器可以直接绕过 VPN 拿到真实内网 IP 和公网 IP,并发送给网站。
想验证是否真的没泄漏
打开 browserleaks.com/webrtc 和 dnsleaktest.com,查看测试结果里的 IP 和 DNS 服务器是否都指向 VPN 节点所在地。如果 DNS 服务器显示的是本地运营商(比如中国电信、联通),那就是泄漏了。
补充一点:即使上面这些全部处理干净,本地网络仍然能通过流量指纹(包大小、时序、连接数)推测你在干什么,比如“像是在看视频”,但推测不出具体是哪个网站。
一句话:全局 TUN + DNS 走隧道 + 关闭 IPv6 和 WebRTC,本地网络就基本无法知道你访问的是网站 A;但你的设备本身和 VPN 服务商是知道的。
不是用VPN,用的VPS
当然是学术,但是就算访问google,被发现了后果也很严重的。