SaaS自定义主机名的应用
前文综述比较基础,大神可直接看实操教程段落。
许多编程软件对不支持的国家和地区有ip限制,也就是不是支持的不能使用。这是运营商的策略决定的,因为ai的功耗远远高出视频和存储和其他高耗用系统,不是图片网页和文字系统这些可比的。完全开放不堪重负。但就算再限制也挡不住许多程序员对它的向往。总是想办使用。
这里不说大家心里也明白内地的连网问题。所以第一步要解决连网问题。小型的流行代理软件某就算了,看个视频都夠呛。流行的Shadowro,Proton ,Geph这些将就能用,就是老是掉线,弹广告,手机电脑上都不太好用。在cf搭个节点吧,倒是不再掉线了,可是大家都去挤,有时线路也堵得慢。用docker容器开个隧道,速度和ip都上去了。可是每月的试用期一过又要重新整。有没有稍微省事一点的办法?
看到免费解析域名这个运营部常打出的招牌,那么可不可以应用上喃?实际上域名也是有代理作用的。但由于不可描述的原因,内地域名暂时不能对大众实现境外代理,这是遗憾。
那么有没有取长补短的办法喃?至少让连网别那么费劲。我查找了网络资料,其实许多大神在几年前就流行这种接法:把内地的域名和外站的拼起来提升连网效果,这个功能可以在cloudflare的自定义主机名这个选项实现。
有哪些作用:
一、隐藏源站 IP ,客户端访问项目域名时先打到 Cloudflare 边缘,再转发到你的回退源,真实服务器 IP 不容易暴露。
二、自动签发 HTTPS 证书 自定义主机名可以自动拿到 TLS 证书,适合 WS / gRPC / HTTP 协议伪装
三、支持第三方域名接入 客户/用户自己的域名不用迁移 NS,只要 CNAME 到你的 SaaS 目标即可。
四、多租户域名管理 一个 SaaS Zone 可以管理很多自定义主机名,适合批量给节点分配域名。
五、边缘 WAF / DDoS 防护 HTTP/HTTPS 流量会经过 Cloudflare 边缘,有一定防护能力。
但它不能做的事
一、不会把 TCP/UDP 代理协议变成 Cloudflare 原生加速。Cloudflare 主要代理 HTTP/HTTPS、WS、gRPC,普通 TCP/UDP 代理不一定能直接走通。
二、不会保证中国大陆加速。Cloudflare 在中国大陆没有稳定直连节点,很多情况下反而可能变慢或不稳定。
三、不能完全保证“防封”。域名、IP、协议特征、SNI、TLS 指纹、路由特征都可能被识别,SaaS 只是多了一层域名接入能力。
不建议用来做违规 VPN 服务。Cloudflare 条款明确禁止免费用户用其服务提供 VPN 或类似代理服务,账户有被封风险。个人爱好者可以试水,如果是节点商家应该花点钱买台服务器,别把赛博菩萨薅疼了,牵连大家的正常使用。
开通 SaaS 对节点优化的实际逻辑
- 支持 CNAME 接入
• 正常 Cloudflare(CF)免费版必须修改 NS(Nameserver)接入,CF 的智能调度在面对中国大陆访客时,经常会把流量分配到绕路或拥堵的国际节点(如部分美国西海岸或欧洲节点)。
• 开通 SaaS 后,你可以把自己的域名通过 CNAME 接入,配合第三方 DNS 解析商(如 DNSPod、CloudXNS 等),实现国内外智能分流。 - 配合“优选IP”实现加速
• 通过 SaaS 的“回退源(Fallback Origin)”与“自定义主机名(Custom Hostnames)”机制,你可以让中国大陆的访客不直接走 CF 默认分配的慢速 IP,而是解析到通过测速工具(如 CloudflareSpeedTest)刷出来的高速、低延迟的 CF 优选 IP。
• 国际方向的访客依然走 Cloudflare 官方正常的全球节点,享受 CDN 加速、DDoS 防护和 WAF 安全能力。 - 边缘缓存与源站保护
• 即使不配合优选 IP,SaaS 模式同样具备 CF 的全球分布式边缘缓存能力,能为静态资源(图片、CSS、JS)加速并减轻源站压力。
不同的代理方式下的作用
一、Cloudflare WARP / 1.1.1.1:主要改善用户本地网络到 CF 边缘的连接,对普通访客不一定明显。
二、Argo Smart Routing:优化 CF 到源站的回源链路,源站在海外时可能降低延迟和丢包。
三、CF 优选 IP / 自定义主机名分流:国内访问免费版 CF 时可能有点改善,但不稳定,也不能保证长期有效。
四、第三方 VPN 代理:不建议作为正式加速方案,稳定性和合规性都不可控。
实操教程
如何配置 Cloudflare for SaaS 自定义主机名
这个适合你作为平台方,让别的域名通过你的 CF Zone 接入。
在 Cloudflare 对应 Zone 里添加一个 回源记录,例如 origin.example.com ,类型 A/CNAME,代理状态必须开启。
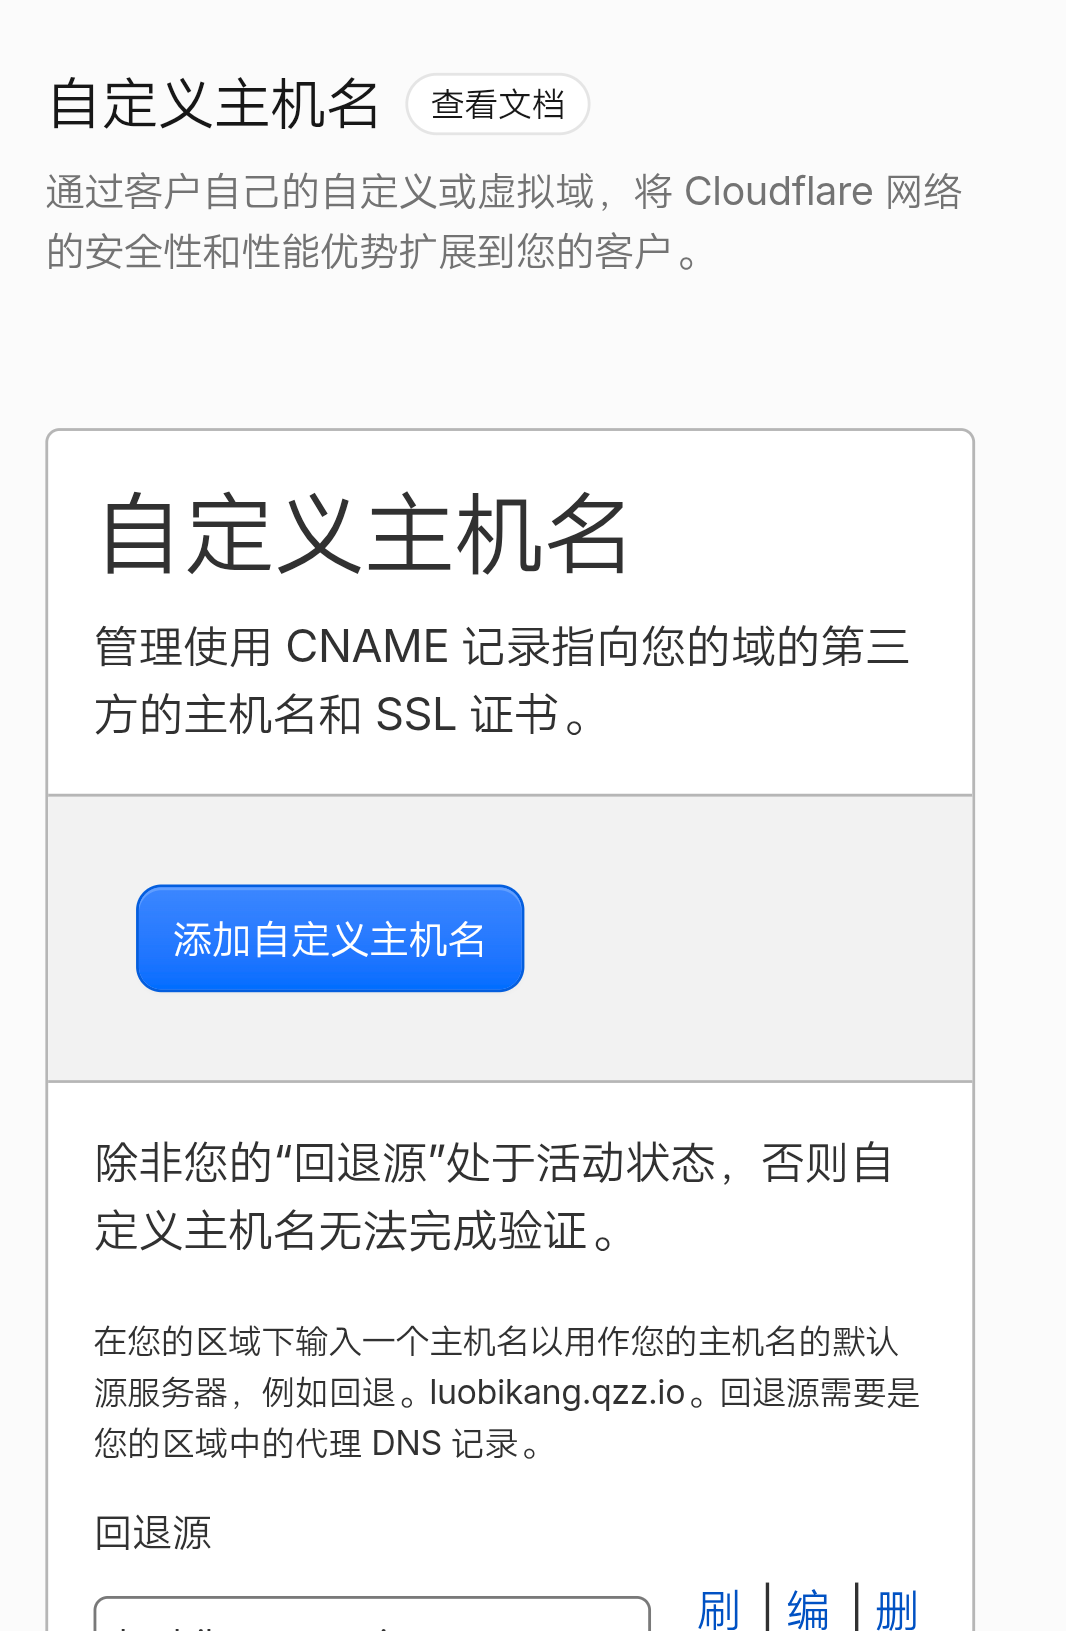
进入 SSL/TLS → Custom Hostnames,设置 Fallback origin 为刚才的回源域名。
点击 Add Custom Hostname,填写要接入的域名,例如 cdn.customer.com 。
选择 TLS 版本和验证方式,通常用 TXT 验证更方便。
在阿里云 DNS 里添加 CF 给出的 TXT 记录,完成主机名验证和证书验证。
验证通过后,在阿里云 DNS 里把该域名 CNAME 指向你的回源域名或 CF 提供的目标。
顺利开通要验证信用卡或paypal。操作完SaaS后在项目上应该用的域名是回源域名或拆分的子域名。部署在 Cloudflare 上的项目,优先直接绑定自定义主机名下拆成的子域名。
注意事项:
一、项目是 Pages 优先用 Pages 自定义域名 Pages 支持 CNAME 接入非 CF 托管域名
二、项目是 Workers 域名在 CF 内用 Custom Domain/Route;不在 CF 内用 SaaS + Worker 回源 。
部署在cf的项目应优先直接绑定自定义域名,不要用 SaaS 自定义主机名兜底。
它的链路:
解析站域名 → Cloudflare 边缘 → 回源域名 → Pages/Workers/源站。
后记
拆成三级子域名分给多个项目本身没问题,关键是:回源域名必须开橙色云代理,而且不能和 Zone 根域名完全相同。
回源域名 / Fallback Origin 必须开橙色云代理,否则 SaaS 自定义主机名无法正常工作,容易出现 1016 错误。
节点设定测试真连接后不一定快,可自行替换优选域名。如果还看不懂的,参考视频地址为https://page.sm.cn/blm/video-page-710/video?h=www.bilibili.com&id=26_87143f431bb673bf5cd6ef115a1cde46¬show_debug=1&_iteration_version=0.0.164&__mock_to_node=1&_er_source=1&from_tongyi=1